AI로 사이버공격 속도 '2.3년→20시간'…기업 대응은 1개월
(서울=연합인포맥스) 한종화 기자 = 생성형 인공지능(AI) 확산으로 사이버 공격 속도가 2.3년에서 20시간으로 빨라졌다는 분석이 나왔다.
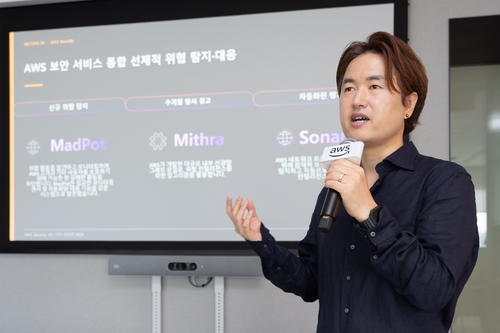
신은수 AWS코리아 수석 보안전문 솔루션즈 아키텍트는 1일 서울 강남구 AWS코리아 사무실에서 열린 'AWS 시큐리티 101' 기자간담회에서 "과거 사례에 기반한 리스크 매니지먼트가 현재 고성능 AI의 위협 상황에서 유효하지 않을 수 있다"며 이같이 설명했다.
AWS에 따르면 생성형 AI 등장 이후 평균 익스플로잇(취약점 공격) 소요 시간은 2018년 2.3년에서 2024년 5일, 2026년 약 20시간으로 줄었다.
반면 기업이 취약점을 패치하는 데 걸리는 기간은 평균 32∼38일 수준이다.
AWS는 고도화된 생성형 AI의 위협에 대응하기 위해 자동추론(Automated Reasoning)과 AI 기반의 방어 체계를 구축하고 있다고 소개했다.
자동추론은 대형언어모델(LLM) 모델의 할루시네이션(AI가 실제 존재하지 않는 정보를 사실인 것처럼 생성하는 것)을 배제하기 위해 확률론이 아닌 결정론적 접근법을 사용한다.
AWS 또 머신러닝과 AI 기반으로 하루 400조개 이상의 네트워크 플로우를 분석하고, 작년 한 해 아마존의 스토리지 서비스 'S3'에 저장된 고객 데이터에 대한 3억회 이상의 악성 암호화 시도를 차단했다고 설명했다.
이진욱 LG CNS RED 팀장도 발표자로 나서 AWS 시큐리티 에이전트 도입 검토 사례를 공유했다.
이 팀장은 LG CNS는 화이트해커를 통한 수동 펜테스트(침투 테스트)와 비교했을 때 AWS 시큐리티 에이전트가 추론 과정과 근거를 함께 제시해 결과 검증이 용이했고, 점검을 수 시간 이내 완료할 수 있었다고 설명했다.
이 팀장은 "(AWS의) 시큐리티 에이전트만 사용했을 대 기존에 드는 비용의 80% 이상을 절감할 수 있다 판단한다"며 "처음 점검에는 적용하기 어렵지만 매년 반복적으로 수행하는 점검은 시큐리티 에이전트만으로 충분하지 않을까 생각한다"말했다.
그는 "올해 2분기까지 일부 서비스에 가치 검증(PoV)을 수행한 뒤 3분기 이후 적용 대상을 확대할 계획"이라고 덧붙였다.
[출처 : AWS]
jhhan@yna.co.kr

한종화
jhhan@yna.co.kr


