서천호 의원 "국책연구기관 서버 백신 설치율 2.2%…보안관리 구멍"
과방위 국감서 출연연 보안 부실 질타…정부 평가와 감사 결과 괴리
"민간기업엔 엄격…국가기밀 다루는 연구기관엔 이중잣대"
[출처: 국회방송 방송 화면 캡처]
[출처: 국회방송 방송 화면 캡처]
(서울=연합인포맥스) 윤영숙 기자 = 국가 핵심기술을 다루는 정부출연연구기관의 서버 백신 설치율이 2%대에 불과한 것으로 드러난 가운데 정부의 보안관리 실태 점검이 형식적으로 이뤄지고 있다는 지적이 제기됐다.
국회 과학기술정보방송통신위원회 국민의힘 서천호 의원은 20일 국정감사에서 과학기술정보통신부 산하 출연연구기관의 부실한 보안관리 실태를 지적하며 정부의 감독 책임을 질타했다.
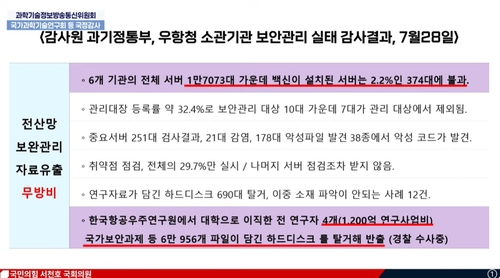
서 의원은 지난 7월 감사원이 발표한 국책연구기관 6곳의 보안관리 실태 감사 결과를 거론했다.
감사원에 따르면 조사 대상 6개 기관 중 한국항공우주연구원을 제외한 5개 기관이 운영하는 서버 1만7천73대 가운데 백신이 설치된 서버는 374대로 전체의 2.2%에 그쳤다.
한국항공우주연구원에서는 퇴직 연구자가 국가 보안과제와 관련된 파일 6만여개를 무단 반출한 사실도 확인돼 경찰 수사가 진행 중인 것으로 알려졌다.
서 의원은 "해커나 산업스파이가 마음만 먹으면 국가기술을 탈취할 수도 있다는 표현이 지나치지 않다"고 우려했다.
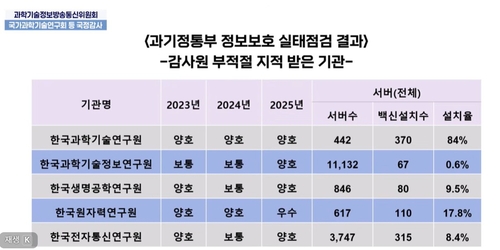
특히 감사원의 이 같은 지적에도 과기정통부가 매년 실시하는 정보보안 관리실태 평가에서는 해당 연구기관들이 양호한 평가를 받고 있다는 점을 문제 삼았다.
그는 "감사원 지적과 달리 과기정통부는 이들 연구기관의 정보보안 관리실태를 매우 양호하다고 평가하고 있다"며 "이는 눈 가리고 형식적으로 점검하고 있다는 것을 반증하는 것"이라고 비판했다.
이어 "감사원으로부터 지적받은 연구기관의 정보 유출과 관리 부실에 대해 어느 누구도 책임을 지지 않았다"며 보안사고에 대한 책임 의식 부재도 지적했다.
정부의 민간기업과 공공기관에 대한 대응이 이중적이라는 비판도 나왔다.
서 의원은 "민간기업에서 해킹이나 정보 유출 사태가 발생하면 요란하게 대응하면서 정작 국가기밀을 다루는 출연연구기관에 대해서는 손을 놓고 있는 듯한 인상을 지울 수 없다"고 말했다.
그러면서 "형식적이고 어쩌면 봐주기식인 실태 점검이 보안사고의 가장 큰 원인"이라며 과기정통부에 보안관리 체계 전반을 재점검할 것을 촉구했다.
아울러 출연연구기관 기관장들에게도 전산망 관리를 포함한 철저한 보안대책을 수립해 시행하고 그 결과를 국회에 보고해 달라고 요구했다.
ysyoon@yna.co.kr

윤영숙
ysyoon@yna.co.kr


