온투업·전금업체 해킹 정보유출 추가 발견…금감원 현장점검
(서울=연합인포맥스) 허동규 기자 = 온라인투자연계금융업과 전자금융업권에서 해킹에 따른 정보유출 사고가 추가로 발생한 것으로 파악됐다.
최근 은행권에 이어 증권·보험업권에서도 해킹 사고가 잇따라 발생하는 가운데 상대적으로 보안 인프라와 대응 역량이 취약한 온투업·전금업권의 보안 수준에 대한 우려가 커지고 있다.
29일 금융권에 따르면 금융감독원은 현재 해킹 침해 사고가 발생한 온투업체와 전금업체 여러 곳을 대상으로 현장점검을 진행 중이다.
금융당국 관계자는 "소규모 중소형사에서 산발적으로 해킹 사고가 발생한 곳들이 몇 군데 더 있다"며 "해당 회사들을 대상으로 현재 현장점검을 진행하고 있다"고 말했다.
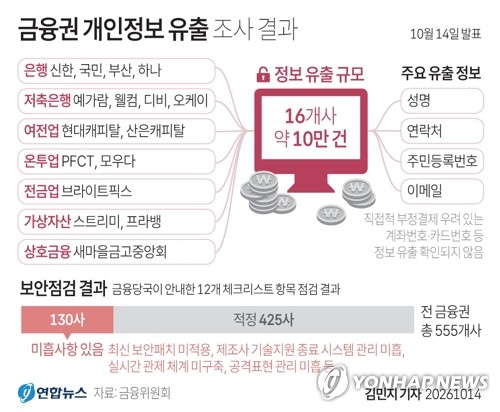
이달 초 해킹 사고가 알려진 피에프씨테크놀로지스(PFCT)와 모우다 외에도 외부 침입에 따른 정보유출 사고가 발생한 업체들이 추가로 확인된 것이다.
다만 추가 피해 업체들의 정보유출 규모는 앞서 사고가 알려진 두 업체보다 작은 것으로 전해졌다.
PFCT에서는 지난달 27일 외부 무단 접근으로 고객 300여명의 개인정보가 유출되는 사고가 발생했다. 유출 정보에는 이름과 주민등록번호, 전화번호 등이 포함됐다.
모우다에서도 비슷한 시기 불법적인 접근으로 고객 1만8천900명의 개인정보가 유출된 것으로 잠정 집계됐다.
금감원은 PFCT와 모우다에 대한 현장점검은 마친 상태로, 점검 과정에서 확인된 보안 취약점을 보완하는 데 초점을 맞췄다.
추가 침해 사고가 발생한 업체들에 대해서도 현장점검을 통해 사고 원인과 보안 취약점을 파악하고 보안 수준을 개선해 나갈 예정이다.
금융권 안팎에서는 대형 금융회사에 비해 소규모 중소형사가 많은 온투업체와 전자금융업체의 경우 상대적으로 보안 인프라가 취약하다는 지적이 나온다.
조정훈 국민의힘 의원실이 금감원을 통해 확보한 자료에 따르면 금융당국이 이달 초 555개 금융회사를 대상으로 인공지능(AI) 기반 해킹에 대비한 긴급 자체점검을 실시한 결과, 온투업자와 전자금융업자 71곳이 '미흡' 사항을 보고했다.
이는 미흡 사항을 보고한 전체 금융회사 130곳의 54.6%에 해당한다.
이들 업체는 최신 보안 패치 미적용과 사이버 위협 조기 탐지를 위한 보안관제 체계 미비 등 항목에서 미흡 사항을 보고한 것으로 나타났다.
dghur@yna.co.kr
허동규


