가상자산 거래소 '플라이빗'도 해킹…고객 40명 주민번호·납세정보 유출
다우기술 그룹웨어 뚫려…빗썸 이어 동일 운영사 통한 정보유출
(서울=연합인포맥스) 이규선 기자 = 국내 금융사와 가상자산거래소에서 해킹에 따른 개인정보 유출 사고가 잇따르는 가운데 한국디지털거래소가 운영하는 플라이빗에서도 고객 정보가 외부로 유출됐다.
빗썸과 마찬가지로 다우기술이 운영하는 그룹웨어를 통해 정보가 유출된 것으로, 최근 프라뱅에서도 반복적인 해킹과 가상자산 탈취 사고가 발생하면서 가상자산업계의 보안 취약성에 대한 우려가 커지고 있다.
12일 가상자산업계에 따르면 한국디지털거래소는 홈페이지에 사과문을 게시하고 다우기술 그룹웨어 시스템을 통한 외부 비인가 접근으로 고객 40명의 개인정보가 유출됐다고 밝혔다.
유출된 정보에는 고객의 성명과 주민등록번호 또는 생년월일, 연락처 등이 포함됐다. 일부 자료에는 납세 관련 정보도 담겼다.
이번 사고는 거래소의 내부 거래시스템이 아닌 외부 업체가 운영하는 업무용 시스템을 통해 발생했다.
한국디지털거래소에 따르면 조세징수 관련 기관의 정보제공 요청 메일에 첨부된 파일이 외부에 유출됐다.
해당 파일에는 개인과 법인의 납세 관련 정보가 포함돼 있었으며, 이 가운데 거래소 고객 40명의 개인정보가 유출된 것으로 파악됐다.
회사는 외부 비인가 업체가 보낸 이메일을 통해 비정상적인 침해 정황을 인지한 뒤 점검에 착수했다.
이후 그룹웨어 운영사인 다우기술에 침해 관련 정보를 확인하는 과정에서 개인정보 유출 사실을 파악했다.
한국디지털거래소는 해당 시스템의 접근 경로를 차단하고 해외 인터넷주소(IP)를 통한 접속도 임시로 전면 제한했다. 경찰청 사이버수사팀에도 수사를 의뢰했다.
회사 측은 거래소 내부 시스템에 대한 침입은 없었으며 고객 자산도 안전하게 보관돼 있다고 설명했다.
다만 주민등록번호와 납세 관련 정보가 외부로 유출된 만큼 명의도용이나 보이스피싱 등 2차 피해에 대한 우려는 남아 있다.
최근 가상자산업계에서는 해킹 사고가 끊이지 않고 있다.
코인마켓 거래소 프라뱅은 지난달에만 세 차례 침해사고를 겪었다.
지난달 2일 개인정보 유출 사고가 발생한 데 이어 같은 달 24일에는 핫월렛에서 비정상적인 출금이 이뤄져 약 1억원 상당의 가상자산을 탈취당했다.
이 과정에서 회원 7명의 개인정보가 추가로 유출된 사실도 확인됐다. 유출 항목에는 로그인 비밀번호와 일회용 비밀번호(OTP) 키값, 자산 잔고, 개인 지갑 주소 등이 포함됐다.
대형 원화마켓 거래소도 예외는 아니다.
빗썸에서는 지난달 27일 다우기술의 그룹웨어인 '다우오피스'에 외부 비인가자가 침입해 고객과 임직원 개인정보가 유출됐다.
당시 빗썸이 밝힌 고객 정보 유출 대상은 6천444명으로, 이 가운데 암호화된 파일에 포함된 5천600명을 제외한 844명의 개인정보가 노출됐다.
한국디지털거래소 역시 다우기술의 그룹웨어를 통해 피해를 입었다는 점에서 외부 업무시스템에 대한 보안 관리 문제가 다시 도마 위에 오를 전망이다.
금융당국은 최근 가상자산거래소를 중심으로 해킹 사고가 잇따르자 보안체계 전반을 강화하기로 했다.
금융위원회는 이날 신진창 부위원장 주재로 가상자산업권 보안 대책회의를 열고 24시간 보안 모니터링 체계 구축과 선제적인 입출금 차단 허용 등을 논의했다.
특히 이날 회의에는 한국디지털거래소도 참석 사업자로 이름을 올렸다.
금융위에 따르면 현재 28개 가상자산사업자 가운데 금융보안원에 가입한 곳은 5개 원화마켓 거래소뿐이다.
금융당국은 중소 가상자산사업자에 대한 보안 점검을 확대하고 금융회사 수준의 정보보호 체계를 갖추도록 할 방침이다.
그러나 금융당국의 잇따른 보안 강화 주문에도 대형 거래소부터 중소 사업자까지 침해사고가 반복되면서 업계 전반의 보안 관리 실태에 대한 우려가 커지고 있다.
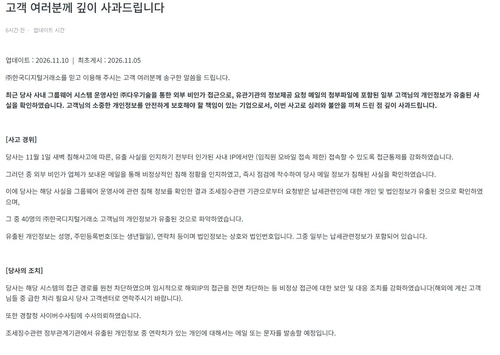
[플라이빗 홈페이지 캡처]
kslee2@yna.co.kr

이규선
kslee2@yna.co.kr


